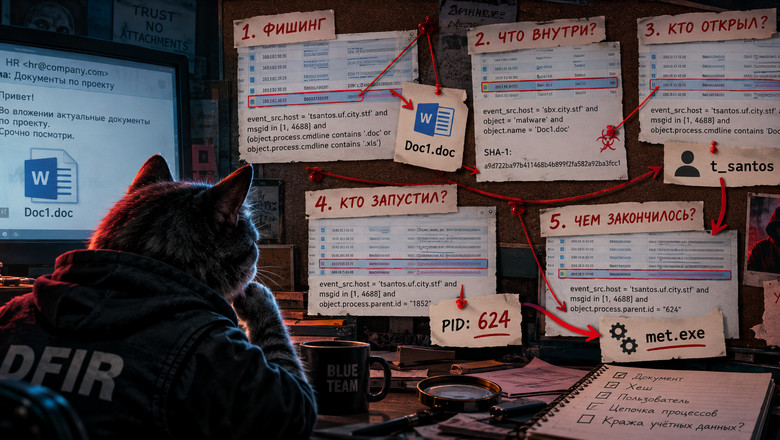
Фишинг всему голова: от письма до дампа учетных данных
Один фишинговый документ, несколько событий в SIEM и подозрительный met.exe. На примере заданий Standoff Defend в очередной раз разберём, как по логам восстановить цепочку атаки: от открытия письма до дампа LSASS.Немного аналитики, практических запросов и рассуждений в процессе расследования :) Читать далее