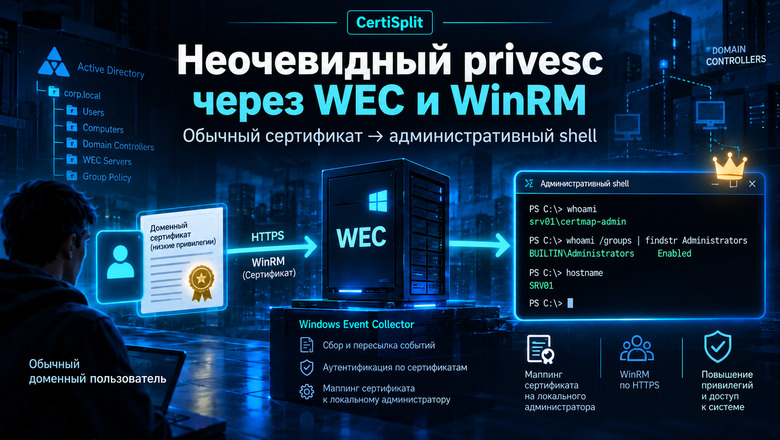
Неочевидный Privesc через WEC и WinRM: обычный сертификат = административный shell
Можно ли получить административный доступ к Windows Event Collector, используя обычный сертификат доменного пользователя, без эксплуатации ESC-уязвимостей и компрометации УЦ?В статье разбираю CertiSplit — необычный сценарий повышения привилегий через WinRM certificate mapping. Читать далее