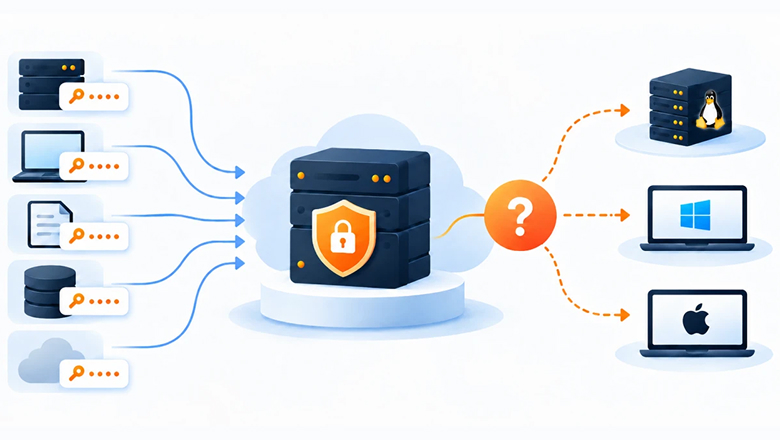
Как убрать секреты с сервера и не сломать существующие процессы
Перенести ключи и пароли в централизованное хранилище — только половина задачи. Но как продолжать использовать их для работы с привычными приложениями, сайтами и задачами, не возвращая секреты обратно в файлы и скрипты?В статье рассказываем, как мы решали эту проблему с помощью ЕХС и локального менеджера секретов Wallet. Разбираем контролируемый доступ к секретам, их локальное кэширование, проверку окружения и интеграцию с существующими инструментами. А главное — показываем, как совместить безопасность с удобством работы, не заставляя инженеров перестраивать привычные процессы. Читать далее